VIE
 +84 9323 494 34


Tìm hiểu về Remarketing Fraud và cách ngăn chặn tình trạng gian lận
 Tháng 7 2, 2021
 Tin Le
Để tiếp cận khách hàng mục tiêu, có hai cách thức phổ biến. Cách thứ nhất là tiếp cận lạnh (cold approach), nhằm khiến khách hàng mới quan tâm đến sản phẩm, dịch vụ. Cách thứ hai là remarketing (tiếp thị lại), nhằm khơi lại mối quan hệ hiện tại hoặc trước đây giữa người dùng với sản phẩm. Remarketing là cách để nhà quảng cáo tăng thêm doanh thu từ những quảng cáo đã thực hiện trước đó, nhất là khi những nỗ lực này đã thành công.
Người dùng đã từng quan tâm đến một ứng dụng thường dễ thuyết phục hơn người dùng mới, và nhiều khả năng đã có trải nghiệm tích cực khi tương tác với app. Vì vậy, tiếp cận lại nhóm này là mục tiêu của nhiều doanh nghiệp, marketer. Không may, đây cũng là nhóm đối tượng bị nhắm đến trong các hoạt động gian lận: chính những lợi ích họ mang lại đã thu hút sự chú ý của kẻ gian lận.
Vì sao remarketing traffic hấp dẫn kẻ gian lận?
Có nhiều lý do khiến kẻ gian lận (fraudster) nhắm đến các chiến dịch remarketing. Dưới đây là những yếu tố khiến loại chiến dịch này đặc biệt hấp dẫn với họ.
Traffic đã qua kiểm duyệt (pre-approved traffic)
Traffic từ hoạt động remarketing gồm những người dùng đã được chứng minh là hợp lệ và đang hoạt động. Họ đã “vượt qua” bài kiểm tra nhận diện gian lận ít nhất một lần. Trước đó, họ có thể đã có LTV tốt, nếu không nhà quảng cáo đã không tiếp cận lại họ.
Điều này thường khiến nhà quảng cáo (advertiser) lơi lỏng phòng thủ vì cho rằng mình đang làm việc với traffic hợp lệ. Tuy nhiên, công ghi nhận (credit) cho traffic hợp lệ vẫn có thể rơi vào tay kẻ gian lận.
Fraudster hiểu rõ lỗ hổng này và sẵn sàng khai thác, dùng các kỹ thuật chiếm đoạt phân bổ (attribution hijacking) để cướp công ghi nhận của những đối tác hợp lệ, là những người thực sự mang lại các chuyển đổi này.
Số liệu tốt hơn
Traffic remarketing thường được chọn từ các nhóm phân khúc đối tượng của nhà quảng cáo vì có tiềm năng ROI cao hơn. Nhà quảng cáo bỏ nhiều công sức để xác định nhóm đối tượng này, và vô tình điều đó lại giúp ích cho kẻ gian lận. Chẳng hạn, thay vì nhắm đến traffic chung (bằng click flooding ngẫu nhiên), fraudster sẽ tập trung vào traffic remarketing vì người dùng có ý định mua cao hơn và lợi nhuận lớn hơn.
Giá CPA cao hơn
Chiến dịch CPA thường có giá cao hơn đáng kể so với chiến dịch CPI, vì một người dùng có tương tác đem lại giá trị cao hơn nhiều cho nhà quảng cáo so với một lượt cài đặt đơn thuần. Đây là những người có khả năng mua hàng trong ứng dụng (in-app purchase), xem quảng cáo và tạo doanh thu.
Khi muốn thu hút người dùng quay lại và tương tác với app, nhiều nhà quảng cáo sẽ tìm cách thu hút sự chú ý của họ và hướng họ đến các sự kiện CPA. Mua hàng trong app, đặt dịch vụ và các hành động khác có thể thúc đẩy người dùng tương tác lại với app và tạo ra giá trị ngay lập tức. Đây là mục tiêu hấp dẫn cho các kỹ thuật chiếm đoạt phân bổ, vì gian lận thành công có thể mang về mức giá CPA cao hơn.
Đầu tư càng lớn, thiệt hại càng nặng
Dữ liệu remarketing có lẽ là tài sản quý giá nhất của nhà quảng cáo trong hoạt động thu hút người dùng (user acquisition). Một số doanh nghiệp đầu tư nguồn lực đáng kể để xây dựng phân khúc đối tượng này, bằng cách dùng dịch vụ bên thứ ba để xác định những người dùng giá trị hoặc đầu tư đội ngũ và công cụ BI nội bộ.
Điều này khiến việc thu hút lại người dùng (re-acquisition) tốn kém hơn nhiều, và mỗi người dùng thu hút được cũng có giá trị cao hơn. Khi kẻ gian lận xuất hiện, thiệt hại cũng bị khuếch đại theo.
Các phương pháp chiếm đoạt phân bổ phổ biến như chiếm đoạt lượt cài đặt (install hijacking) và click flooding khiến công ghi nhận cho người dùng thu hút được thuộc về kẻ gian lận thay vì đối tác hợp lệ. Khi không bị ngăn chặn, kẻ gian lận sẽ càng được đà tiếp tục, còn đối tác hợp lệ mất dần động lực vì không được trả tiền hay ghi nhận cho công sức của mình.
Chi phí để xác định và tiếp cận lại người dùng remarketing cao hơn đáng kể, nên mỗi lần gian lận thành công lại gây thiệt hại nặng nề hơn cho hoạt động marketing của nhà quảng cáo.
Một số kỹ thuật phòng ngừa gian lận
Dù kẻ gian lận có thể tìm cách giả mạo các lượt cài đặt được phân bổ lại (re-attribution), phần lớn traffic loại này hiện nay đến từ các mạng tự báo cáo (self-reporting networks, SRN). Cụ thể, 80–87% đến từ Google AdWords, DoubleClick, Snapchat và Facebook.
Các mạng trên được đánh giá là không có gian lận và nhìn chung đáng tin cậy. Nhưng xu hướng gian lận nói chung cho thấy fraudster luôn tìm phương pháp mới để có thêm chuyển đổi.
Vì phần lớn lượt cài đặt từ remarketing đến từ nguồn đáng tin cậy, ưu tiên trước mắt là ngăn chặn các nỗ lực chiếm đoạt, cụ thể là khi fraudster cố cướp công ghi nhận cho những người dùng cài đặt lại hoặc tương tác lại với app.
Trong một số trường hợp, chiếm đoạt lượt tương tác có thể dễ hơn chiếm đoạt phân bổ cài đặt. Tương tác của người dùng diễn ra liên tục, trong khi việc cài đặt chỉ diễn ra một lần (hoặc vài lần nếu người dùng cài lại sau khi gỡ app). Về lý thuyết, mỗi lượt cài đặt của người dùng đang hoạt động có thể tạo ra nhiều sự kiện trong app dễ bị chiếm đoạt.
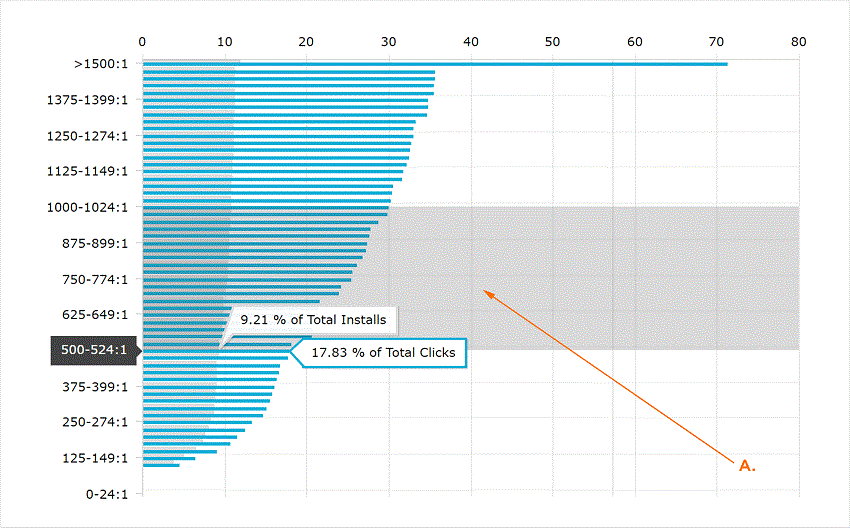
Bám vào những lượt cài đặt đã diễn ra và theo dõi hoạt động của người dùng dễ hơn là dự đoán thời điểm người dùng sẽ cài app. Số lượt click remarketing tăng lên gần đây cho thấy đây chắc chắn là hướng mà fraudster đang nhắm tới.
Protect360 vừa bổ sung các thuật toán chuyên phát hiện gian lận remarketing cùng cơ chế chặn, nhằm ngăn các nỗ lực này ngay từ giai đoạn sớm. Thuật toán được thiết kế để nhận diện và chặn click flooding nhằm cướp công ghi nhận của chiến dịch remarketing.
Những điều cần lưu ý
Remarketing có vẻ là lựa chọn hợp lý, nhưng những người dùng từng tương tác cũng là mục tiêu hàng đầu của các cuộc tấn công gian lận. Các phương pháp chiếm đoạt (hijacking) là mối đe dọa lớn với nhà quảng cáo đặt niềm tin vào remarketing, và cần được tính đến trong chiến lược của mọi marketer có kinh nghiệm. Protect360 hướng đến việc xử lý mọi mối đe dọa có thể xảy ra trong hệ sinh thái phân bổ ứng dụng. Thêm một lớp phòng thủ trước những hành vi này giúp nhà quảng cáo tự tin hơn khi triển khai chiến dịch remarketing.
Bài dịch từ Setting sights on remarketing fraud (AppsFlyer, Michel Hayet và Ohad Sela).


 Chuyên mục
 Bài viết gần đây